Supply chain attack:nədir və 2026-cı ildə necə qorunmaq olar
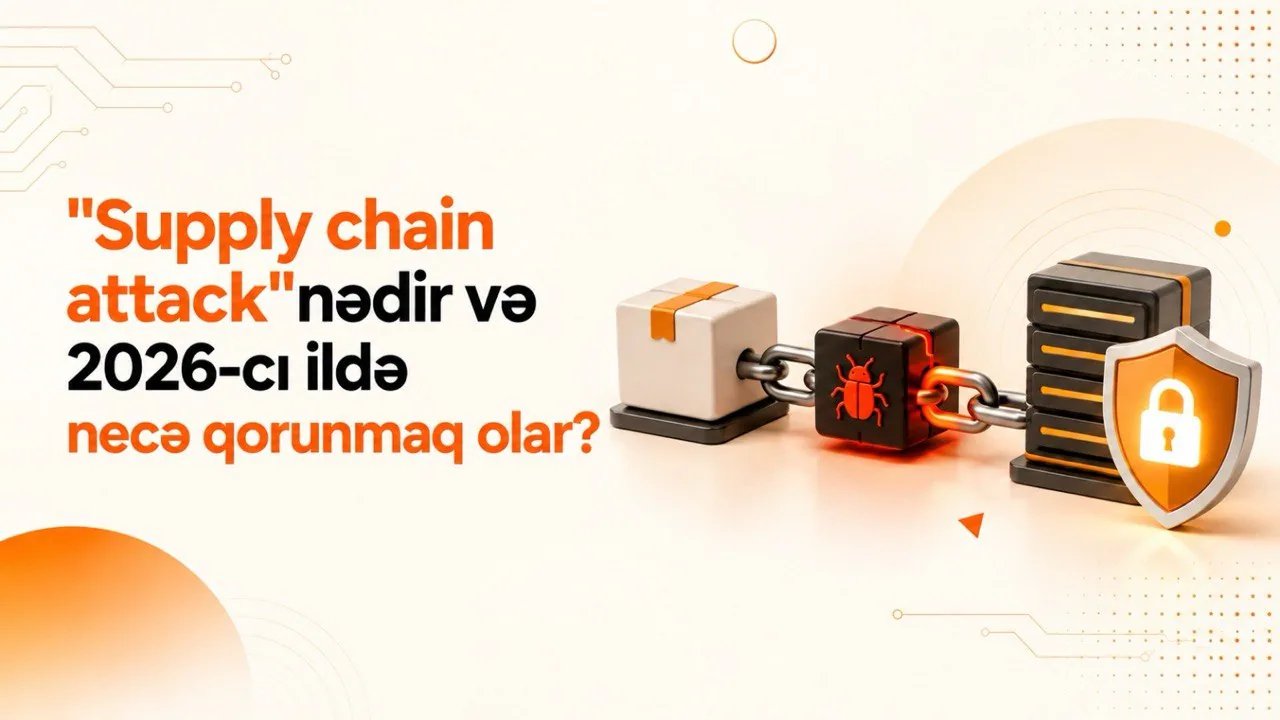
Tədarük zənciri hücumu: bu nədir və 2026-cı ildə adi istifadəçi özünü necə qoruya bilər
Siz sevimli tətbiqinizi, parol menecerinizi və ya brauzer üçün əlavəni yeniləmisiniz — bunu yüzlərlə dəfə etdiyiniz kimi. Hər şey adi qaydada görünür. Amma bir neçə saat sonra məlumatlarınız artıq kiberhücumçularda olur. Siz şübhəli linkə keçməmisiniz, fişinq saytında parol daxil etməmisiniz — sadəcə hər gün etibar etdiyiniz şirkətə etibar etmisiniz.
Bu, məhz tədarük zənciri hücumu (ing. supply chain attack) adlanır — 2026-cı ilin ən sürətlə artan kiber təhdidlərindən biri. Bu məqalədə sadə dillə izah edəcəyik ki, bu nədir, niyə yalnız IT şirkətlərinə deyil, birbaşa sizə də aiddir və real olaraq özünüzü necə qoruya bilərsiniz.
Tədarük zənciri hücumu sadə sözlərlə nədir
Tədarük zənciri hücumu — kiberhücumçuların şirkəti və ya istifadəçini birbaşa deyil, zəncirdəki daha zəif həlqəni hədəf alaraq həyata keçirdiyi hücum növüdür: kod kitabxanasının müəllifi, xidmət təchizatçısı, podratçı və ya komponent istehsalçısı vasitəsilə.
Sadə desək: hakerlər evinizin qapısını sındırmaq əvəzinə, sizə açar hazırlayan ustanın açarını saxtalaşdırırlar — və siz heç nədən şübhələnmədən onları özünüz içəri buraxırsınız.
Müasir proqramlar nadir hallarda "sıfırdan" yazılır. Developerlər onları hazır konstruktor hissələrindən — açıq mənbəli kod kitabxanalarından, üçüncü tərəf modullarından, bulud xidmətlərindən yığırlar. Haker bu "hissələrdən" heç olmasa birini yoluxdursa, zərərli kod onu istifadə edən bütün məhsullara — rəsmi, etibarlı yeniləmə ilə birlikdə — avtomatik yayılır.
Bu niyə yalnız proqramçılara deyil, adi istifadəçilərə də aiddir
İlk baxışdan bu, IT sahəsinin dar problemi kimi görünür. Əslində isə yox. Telefonunuzdakı və ya kompüterinizdəki demək olar ki, hər tətbiq heç vaxt görmədiyiniz onlarla üçüncü tərəf komponentindən qurulub. Onlardan heç olmasa biri kompromis olunarsa, son məhsuldan istifadə edən hər kəs — yəni developerlər deyil, adi insanlar — təhlükə altında qalır.
Xidmət təchizatçılarınıza yönəlmiş hücum sizə də dolayı yolla təsir edə bilər: zərərli kod bank tətbiqi, çatdırılma xidməti, müştərisi olduğunuz şirkətin CRM sistemi və ya bulud fayl saxlama xidməti vasitəsilə gələ bilər.
2026-cı ildə tədarük zənciri hücumlarının real nümunələri
Bitwarden hadisəsi. 2026-cı ilin baharında kiberhücumçular tədarük zəncirini kompromis edərək populyar parol meneceri Bitwarden-in CLI versiyası üçün paketi qısa müddətə əvəz etdilər. Yoluxdurulmuş versiya npm-in açıq repozitoriyasında iki saatdan az müddət mövcud olsa da, bu müddət ərzində bir neçə yüz dəfə yükləndi. Hadisə developer ekosisteminə qarşı daha geniş hücum dalğasının bir hissəsi oldu — tədqiqatçılar bunu "Shai-Hulud" adlı kampaniya ilə əlaqələndirdilər.
AI-agentlər vasitəsilə hücumlar. 2026-cı ilin mayında tədqiqatçılar SymJack adlı yeni hücum növünü təsvir etdilər: kiberhücumçular açıq repozitoriyada adi sənəd və ya video kimi maskalanmış tələ fayl yaradırlar. Developer onu özünə köçürdükdə, köməkçi AI-agent faylı səhvən təhlükəsiz kimi qeyd edir. Bundan sonra zərərli link agentin öz tənzimləmələrini yenidən yazır və növbəti işə salınmada o, hücumçuların serverinə qoşulub onların kodunu — sandboxsuz və əlavə təsdiqsiz — icra edir.
Kripto sənayesində hücumlar. Blokçeyn təhlükəsizliyi tədqiqatçılarının qiymətləndirməsinə görə, tədarük zənciri hücumları fişinq və real vaxt rejimində deepfake-lərlə yanaşı, 2026-cı ildə rəqəmsal aktiv sahiblərinə qarşı ən dağıdıcı təhdidlərdən biri olub.
Bu nümunələri bir şey birləşdirir: qurban adətən heç nəyi "səhv" etməyib — fişinq linkinə keçməyib, saxta saytda məlumat daxil etməyib. Sadəcə rəsmi, etibarlı məhsuldan istifadə edib.
Tədarük zənciri hücumundan necə qorunmaq olar: 7 praktik addım
Adi istifadəçi riski tamamilə aradan qaldıra bilməz — əsas məsuliyyət developer şirkətlərin üzərindədir. Amma qurban olma ehtimalını azaltmaq və zərəri minimuma endirmək tamamilə mümkündür.
- Mümkün olan hər yerdə ikifaktorlu autentifikasiyanı (2FA) aktivləşdirin — e-poçtda, bank tətbiqlərində, sosial şəbəkələrdə, parol menecerində. Parol kompromis olunmuş tətbiq vasitəsilə sızsa belə, ikinci faktor hesaba girişi xeyli çətinləşdirir.
- Hər xidmət üçün ayrı, unikal parol istifadə edin. Yoluxdurulmuş yeniləmə vasitəsilə bir hesab kompromis olunarsa, bu, digər bütün hesablarınıza girişi açmamalıdır.
- Yeni versiya çıxandan dərhal sonra yeniləməyə tələsməyin, amma yeniləmələri aylarla da təxirə salmayın. Ağlabatan orta yol — bir neçə gün ərzində yeniləmək: adətən belə hadisələr versiyanın çıxışından ilk saatlarda aşkarlanır və developerlər onu geri çağırmağa nail olurlar.
- Proqramları yalnız rəsmi mənbələrdən yükləyin — developer-in öz saytından, rəsmi tətbiq mağazasından, üçüncü tərəf güzgülərdən deyil.
- İstifadə etdiyiniz xidmətlər haqqında xəbərləri izləyin. Hadisə barədə məlumat yayılıbsa — məlumatlarınızın sızması rəsmən təsdiqlənməsə belə, parolu dəyişin və hesabın fəaliyyətini yoxlayın.
- Tətbiqlərin və brauzer əlavələrinin tələb etdiyi icazələri yoxlayın. Nə qədər az artıq giriş versəniz, kompromis zamanı potensial zərər bir o qədər az olar.
- Açıq mənbə koduna və yaxşı reputasiyaya malik parol meneceri istifadə edin, amma onu daim yeniləyin və developerdən təhlükəsizlik bildirişlərini aktivləşdirin — bu, hadisə barədə ilklərdən biri kimi xəbər tutmağa imkan verir.
Tez-tez verilən suallar
Tədarük zənciri hücumu sadə sözlərlə nədir? Bu, hakerlərin qurbanı birbaşa deyil, etibarlı təchizatçını, developer-i və ya podratçını yoluxdurduğu hücum üsuludur — sonra zərərli kod rəsmi yeniləmə və ya məhsulla birlikdə son istifadəçilərə avtomatik çatır.
Tədarük zənciri hücumu IT ilə əlaqəsi olmayan adi insana təsir edə bilərmi? Bəli. Telefonunuzda və ya kompüterinizdə quraşdırılmış məhsulun istifadə etdiyi xidmət, tətbiq və ya kitabxana kompromis olunubsa, peşənizdən asılı olmayaraq siz avtomatik olaraq təhlükə altında qalırsınız.
Belə hücumun qurbanı olduğumu necə anlaya bilərəm? Bunu özünüz aşkar etmək demək olar ki, mümkün deyil, çünki hücum qanuni yeniləmə kimi maskalanır. Adətən hadisə barədə developer şirkətin özü və ya media məlumat verir. Ona görə də istifadə etdiyiniz xidmətlərin rəsmi xəbərlərini izləmək vacibdir.
Antivirus tədarük zənciri hücumlarından qoruyurmu? Qismən. Müasir antivируслar və qorunma sistemləri proqramların davranışındakı bəzi anomaliyaları aşkarlaya bilir, amma etibarlı developerdən gələn yoluxdurulmuş rəsmi yeniləmə formal olaraq qanuni sertifikatla imzalandığından antivirus tərəfindən buraxıla bilər.
Əsas nəticə
Tədarük zənciri hücumları məhz etibardan sui-istifadə etdikləri üçün təhlükəlidirlər — həmin etibar olmadan rəqəmsal dünya sadəcə işləyə bilməzdi. Siz istifadə etdiyiniz hər tətbiqin kodunu yoxlaya bilməzsiniz, bu normaldır. Amma özünüzün "dərinlikdə müdafiə" sistemini qura bilərsiniz: ikifaktorlu autentifikasiya, unikal parollar və xidmətlər haqqında xəbərlərə diqqət — sizə görünməyən zəncirin bir yerində nəsə səhv getsə belə, zərəri kəskin şəkildə azaldır.
İstəyirsiniz ki, bu biliyi praktikaya keçirib real nəticələr əldə edəsiniz? Kibertəhlükəsizlik kursumuzla addım-addım öyrənməyə başlayın. Ətraflı məlumat üçün linkə keçid edin: Kibertəhlükəsizlik kursu
Müəllif
Hüseyn Eyvazov
Kibertəhlükəsizlik üzrə mütəxəssis