Supply chain attack:что это и как защититься в 2026
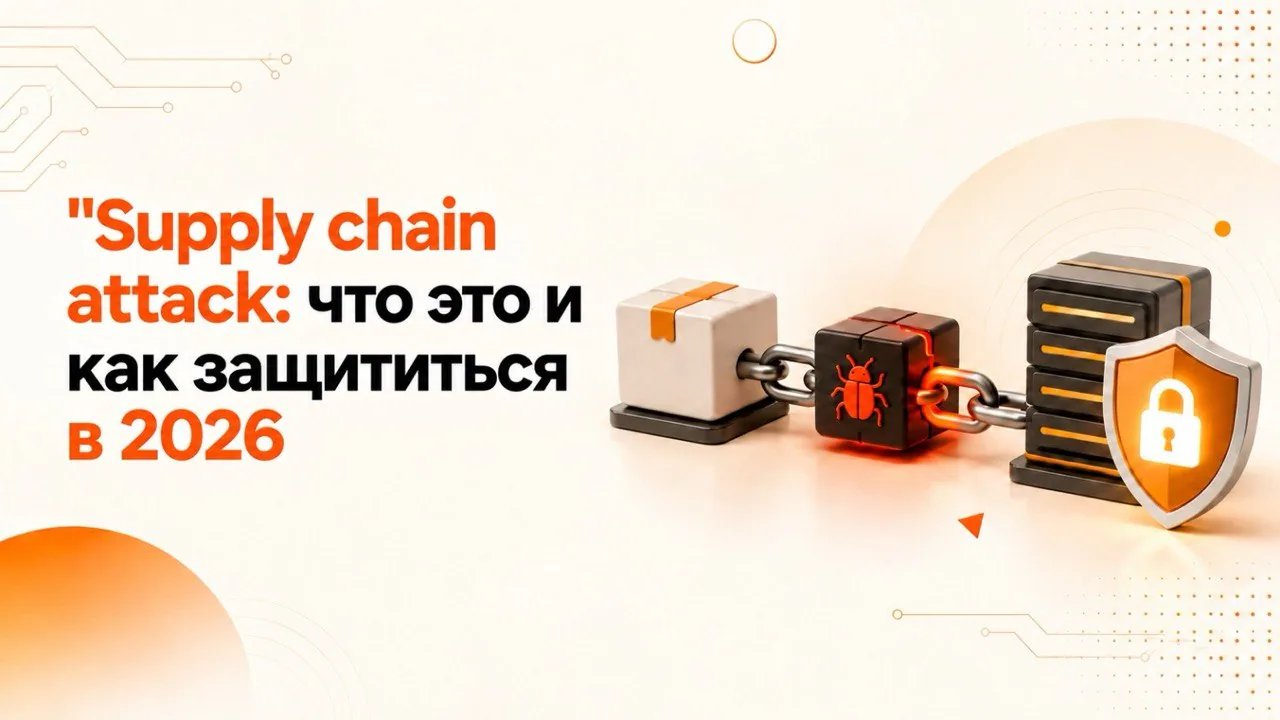
Атака на цепочку поставок: что это такое и как защититься обычному пользователю в 2026 году
Вы обновили любимое приложение, менеджер паролей или расширение для браузера — как делали это сотни раз. Всё выглядит как обычно. А через несколько часов ваши данные уже у злоумышленников. Вы не переходили по подозрительным ссылкам и не вводили пароль на фишинговом сайте — вы просто доверились компании, которой доверяете каждый день.
Это и есть атака на цепочку поставок (англ. supply chain attack) — один из самых быстрорастущих видов киберугроз 2026 года. В этой статье простыми словами объясним, что это такое, почему это касается не только IT-компаний, а лично вас, и что реально можно сделать для защиты.
Что такое атака на цепочку поставок простыми словами
Атака на цепочку поставок — это способ взлома, при котором злоумышленники атакуют не саму компанию или пользователя напрямую, а более слабое звено на пути к ним: разработчика библиотеки кода, поставщика сервиса, подрядчика или производителя компонентов.
Проще говоря: вместо того чтобы ломать дверь вашего дома, хакеры подделывают ключ у мастера, который его вам изготовил — и вы сами, не подозревая ничего, впускаете их внутрь.
Современные программы редко пишут «с нуля». Разработчики собирают их из готовых деталей-конструктора — открытых библиотек кода, сторонних модулей, облачных сервисов. Если хакер заражает хотя бы одну такую «деталь», вредоносный код автоматически расходится по всем продуктам, которые её используют — вместе с официальным, легитимным обновлением.
Почему это касается обычных пользователей, а не только программистов
На первый взгляд кажется, что это узкая проблема IT-отрасли. На деле — нет. Практически любое приложение на вашем телефоне или компьютере построено из десятков чужих компонентов, которые вы никогда не видите. Если скомпрометирован хотя бы один из них, под ударом оказываются все, кто пользуется конечным продуктом, — то есть обычные люди, а не только разработчики.
Атака, направленная на ваших поставщиков услуг, может затронуть и вас косвенно: вредоносный код способен прийти через банковское приложение, сервис доставки, CRM-систему компании, где вы клиент, или облачное хранилище файлов.
Реальные примеры атак на цепочку поставок в 2026 году
Инцидент с Bitwarden. Весной 2026 года злоумышленники скомпрометировали цепочку поставок и на короткое время подменили пакет для CLI-версии популярного менеджера паролей Bitwarden. Заражённая версия была доступна в публичном репозитории npm меньше двух часов, но её успели скачать несколько сотен раз. Инцидент оказался частью более широкой волны атак на экосистему разработки — исследователи связали его с кампанией под названием «Shai-Hulud».
Атаки через ИИ-агентов. В мае 2026 года исследователи описали новый вид атаки под названием SymJack: злоумышленники создают в открытом репозитории файл-приманку, замаскированный под обычный документ или видео. Когда разработчик копирует его к себе, ИИ-агент-помощник ошибочно помечает файл как безопасный. После этого вредоносная ссылка перезаписывает настройки самого агента, и при следующем запуске он подключается к серверу злоумышленников и выполняет их код — без песочницы и дополнительных подтверждений.
Атаки в криптоиндустрии. По оценкам исследователей блокчейн-безопасности, взломы цепочек поставок стали одной из самых разрушительных угроз 2026 года для владельцев цифровых активов, наряду с фишингом и дипфейками в реальном времени.
Эти примеры объединяет одно: жертва ничего не делала «неправильно» в привычном смысле — не переходила по фишинговой ссылке, не вводила данные на поддельном сайте. Она просто пользовалась официальным, доверенным продуктом.
Как защититься от атак на цепочку поставок: 7 практических шагов
Полностью исключить риск обычный пользователь не может — основная ответственность лежит на компаниях-разработчиках. Но снизить вероятность стать жертвой и минимизировать ущерб вполне реально.
- Включите двухфакторную аутентификацию (2FA) везде, где это возможно: в почте, банковских приложениях, соцсетях, менеджере паролей. Даже если пароль утечёт через скомпрометированное приложение, второй фактор существенно усложняет доступ к аккаунту.
- Используйте уникальный пароль для каждого сервиса. Если один аккаунт скомпрометирован через заражённое обновление, это не должно открыть доступ ко всем остальным вашим учётным записям.
- Не спешите обновляться в первые часы после релиза, но и не откладывайте обновления на месяцы. Разумный компромисс — обновляться в течение нескольких дней: именно в первые часы после выхода версии чаще всего обнаруживаются подобные инциденты, и разработчики успевают их отозвать.
- Скачивайте программы только из официальных источников — с сайта разработчика, из официального магазина приложений, а не через сторонние зеркала и репозитории.
- Следите за новостями о сервисах, которыми пользуетесь. Если появилась информация об инциденте — смените пароль и проверьте активность аккаунта, даже если утечка ваших данных официально пока не подтверждена.
- Проверяйте разрешения, которые запрашивают приложения и расширения браузера. Чем меньше лишнего доступа вы даёте, тем меньше потенциальный ущерб при компрометации.
- Используйте менеджер паролей с открытым исходным кодом и хорошей репутацией, но держите его обновлённым и включите уведомления о безопасности от разработчика — это позволит узнать об инциденте одним из первых.
Часто задаваемые вопросы
Что такое атака на цепочку поставок простыми словами? Это способ взлома, при котором хакеры заражают не саму жертву напрямую, а доверенного поставщика, разработчика или подрядчика — а затем вредоносный код автоматически попадает к конечным пользователям вместе с официальным обновлением или продуктом.
Может ли атака на цепочку поставок затронуть обычного человека, не связанного с IT? Да. Если скомпрометирован сервис, приложение или библиотека, которую использует продукт, установленный на вашем телефоне или компьютере, вы автоматически оказываетесь под угрозой — вне зависимости от вашей профессии.
Как понять, что я стал жертвой такой атаки? Заметить это самостоятельно почти невозможно, поскольку атака маскируется под легитимное обновление. Обычно об инциденте сообщает сама компания-разработчик или СМИ. Поэтому важно следить за официальными новостями сервисов, которыми вы пользуетесь.
Помогает ли антивирус от атак на цепочку поставок? Частично. Современные антивирусы и системы защиты умеют обнаруживать некоторые аномалии в поведении программ, но заражённое официальное обновление от доверенного разработчика антивирус может пропустить, так как формально оно подписано легитимным сертификатом.
Главный вывод
Атаки на цепочку поставок опасны именно потому, что эксплуатируют доверие — то самое доверие, без которого цифровой мир просто не работал бы. Вы не можете проверить код каждого приложения, которым пользуетесь, и это нормально. Но вы можете выстроить собственную «оборону в глубину»: двухфакторная аутентификация, уникальные пароли и внимательность к новостям о сервисах резко снижают ущерб, даже если где-то в невидимой вам цепочке что-то пошло не так.
Хотите применить эти знания на практике и добиться реальных результатов? Начните пошаговое обучение на нашем курсе по кибербезопасности. Для получения подробной информации перейдите по ссылке: Курс по кибербезопасности.
Автор
Гусейн Эйвазов
Специалист по Кибербезопасности