Red Team: дорожная карта международных сертификатов от новичка до профи
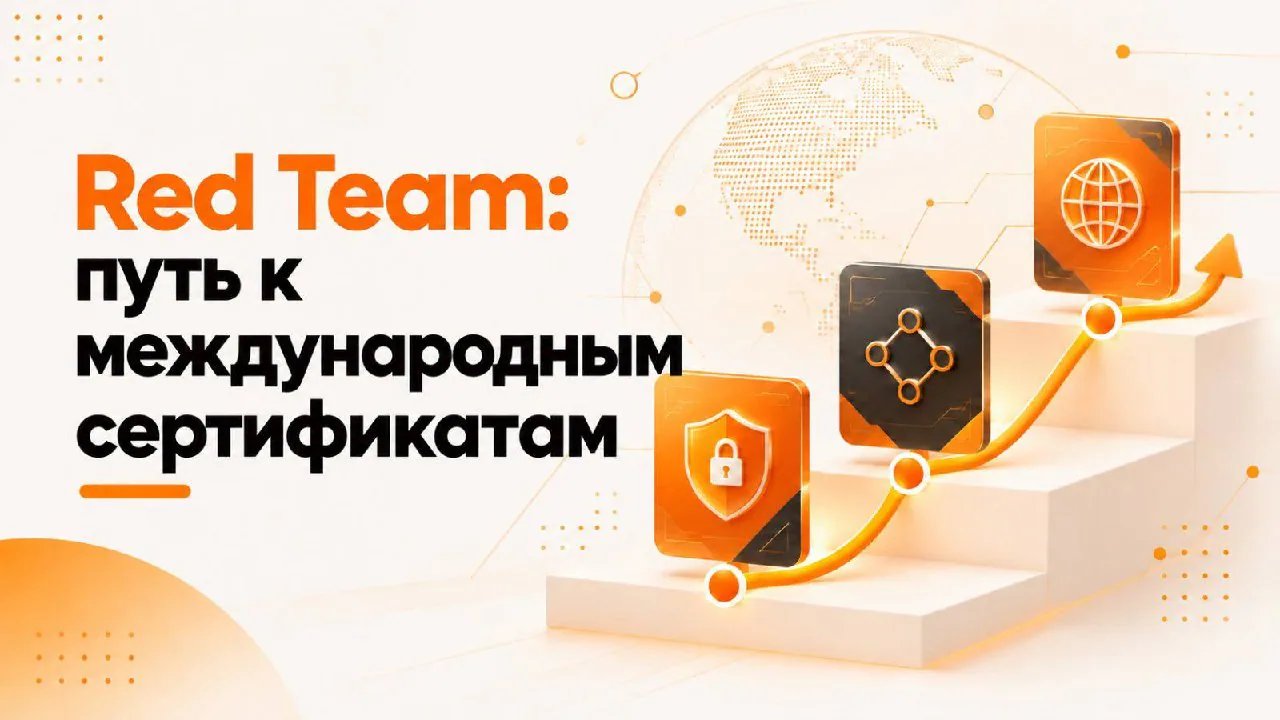
Red Team: дорожная карта международных сертификатов от новичка до профи
Полный гайд по сертификатам Red Team в 2026 году: с чего начать, что брать после OSCP и как не превратиться в коллекционера бейджей
Red Team — одна из немногих областей кибербезопасности, где сертификаты реально что-то значат. Здесь нельзя просто вызубрить теорию: почти все ключевые экзамены — это многочасовые практические лабы, где нужно по-настоящему взломать инфраструктуру. Именно поэтому сертификаты вроде OSCP или CRTO до сих пор открывают двери, когда дипломы часто не открывают.
Но именно из-за количества аббревиатур — OSCP, CRTP, CRTO, CRTE, OSEP, CRTM, OSED, OSEE — разобраться, с чего начать и куда двигаться дальше, довольно сложно. Собрали честную дорожную карту по уровням.
Уровень 0. Фундамент — если у вас пока нет вообще ничего
Прежде чем штурмовать практические лабы, нужна база: сети, ОС, основы безопасности. На этом этапе разумно закрыть два вопроса — теорию для прохождения HR-фильтров и первый практический опыт.
- CompTIA Security+ — самый узнаваемый входной сертификат в индустрии, который часто стоит в требованиях вакансий just to pass ATS-фильтр (CompTIA).
- eJPT от INE — доступный по цене практический экзамен начального уровня, который даёт первое ощущение реального пентеста, а не только тестовых вопросов (INE).
Уровень 1. Первый практический пентест
Здесь пора переходить от теории к полноценным практическим экзаменам, где нужно взламывать смоделированную сеть и писать отчёт как настоящий консультант.
- PNPT (Practical Network Penetration Tester) от TCM Security — полноценная симуляция реального контракта: разведка, эксплуатация, отчёт заказчику (TCM Security).
- CPTS (Certified Penetration Testing Specialist) от HackTheBox Academy — сильный практический аналог, набирающий популярность именно как альтернатива более дорогим программам (HTB Academy).
Уровень 2. Базовый must-have всей индустрии
Вот тут начинается настоящий Red Team. И тут действует железное правило, которое повторяют практически все опытные операторы: если у вас пока нет ни одного сертификата — начинайте с OSCP. Всегда.
- OSCP / PEN-200 от OffSec — по-прежнему золотой стандарт: большинство описаний вакансий red team в 2026 году указывают именно его первым в списке требований (OffSec).
- CRTP (Certified Red Team Professional) от Altered Security — самый доступный по цене серьёзный сертификат по Active Directory: четырёхнедельный лагерь по атакам на AD, картированию трастов и Kerberos, который часто берут параллельно или сразу после OSCP, чтобы углубиться именно в тему AD (Altered Security).
Важный нюанс по цене: OSCP обойдётся примерно в 1500–2000 долларов с доступом к лабораториям, тогда как CRTP — один из самых бюджетных серьёзных red team сертификатов на рынке, от 249 долларов за 30-дневный доступ к лабе.
Уровень 3. Специализация оператора
После базового уровня наступает развилка: часть людей идёт вглубь темы Active Directory, часть — в сторону полноценной операторской работы с C2-фреймворками.
- CRTO (Certified Red Team Operator) от Zero-Point Security — построен вокруг Cobalt Strike и реального жизненного цикла red team операции: от initial access до персистентности и лутинга (Zero-Point Security). Стоит в разы дешевле продвинутых курсов OffSec и, по мнению многих практиков, ближе к тому, чем реально занимаются операторы в реальных engagement'ах.
- CRTE (Certified Red Team Expert) от Altered Security — логичное продолжение CRTP: многолесные (multi-forest) окружения, обход MDI и WDAC, более глубокий OPSEC.
Здесь стоит запомнить главное правило от практикующих операторов: CRTP → реальный операторский опыт → CRTO/CRTE, а не попытка проглотить все сертификаты подряд за один год.
Уровень 4. Продвинутый уровень — evasion и эксплойт-девелопмент
Это уже не про «уметь взломать», а про «уметь взломать так, чтобы EDR и антивирус ничего не заметили» — или писать собственные эксплойты с нуля.
- OSEP / PEN-300 от OffSec — фокус на обходе антивирусов и EDR, продвинутой работе с Active Directory и техниках уклонения (OffSec). Важно: экзамен ощутимо сложнее, если браться за него сразу после OSCP без реального операторского опыта — кандидаты, которые выждали 12+ месяцев практики перед OSEP, сдают заметно чаще тех, кто поторопился.
- OSED / EXP-301 от OffSec — направление эксплойт-девелопмента, фундамент для тех, кто хочет писать собственные инструменты, а не только использовать чужие (OffSec).
Уровень 5. Экспертный уровень — для тех, кто уже дышит Active Directory
Верхняя ступень дорожной карты — это уже не курсы в привычном понимании, а challenge-лабы, рассчитанные на людей, которые могут провести полноценную многодневную атаку на enterprise-инфраструктуру без пошаговых инструкций.
- CRTM (Certified Red Team Master) от Altered Security — экспертный уровень с 48-часовым экзаменом на многолесной корпоративной инфраструктуре; рассчитан на тех, кто уже прошёл CRTE или CRTO и хочет проверить себя на действительно сложном enterprise-окружении.
- OSEE / EXP-401 от OffSec — вершина линейки OffSec по эксплуатации, один из самых дорогих и сложных сертификатов в индустрии в принципе (OffSec).
- CRTL (Certified Red Team Lead) от Zero-Point Security — продвинутое продолжение CRTO для тех, кто переходит от роли оператора к роли тимлида engagement'а.
Главный совет, который важнее любого сертификата
Есть фраза, которая точно описывает главную ловушку этого пути: встречаются кандидаты с OSCP, OSEP, CRTO и CRTE в резюме, которые не могут внятно рассказать ни об одном реальном проекте. Сертификат подтверждает навык в моменте сдачи экзамена — но не заменяет реальные часы работы руками.
Поэтому золотое правило от практиков индустрии простое: после каждого крупного сертификата (особенно после OSCP) закладывайте 6–12 месяцев реальной операторской практики, прежде чем хвататься за следующий. Работодателю нужен не набор бейджей, а человек, который понимает, что делает, и может это объяснить.
С чего начать прямо сейчас
Если вы только в начале пути и ещё не решили, с какого фундамента стартовать — сети, ОС, основы Linux и базовое понимание атак должны появиться раньше, чем вы откроете свой первый практический курс по пентесту.
Если хотите заложить именно такой фундамент — начните с курса по кибербезопасности в JetSchool. Это тот самый базовый уровень, без которого дорожная карта Red Team выше просто не будет работать.
Автор
Гусейн Эйвазов
Специалист по Кибербезопасности